Gemaakt door AIVerbeterd door mensen
Riqli · levende documenten · continu bijgewerkt
Waar AI-kennis menselijke praktijk ontmoet.
Delen met vrienden
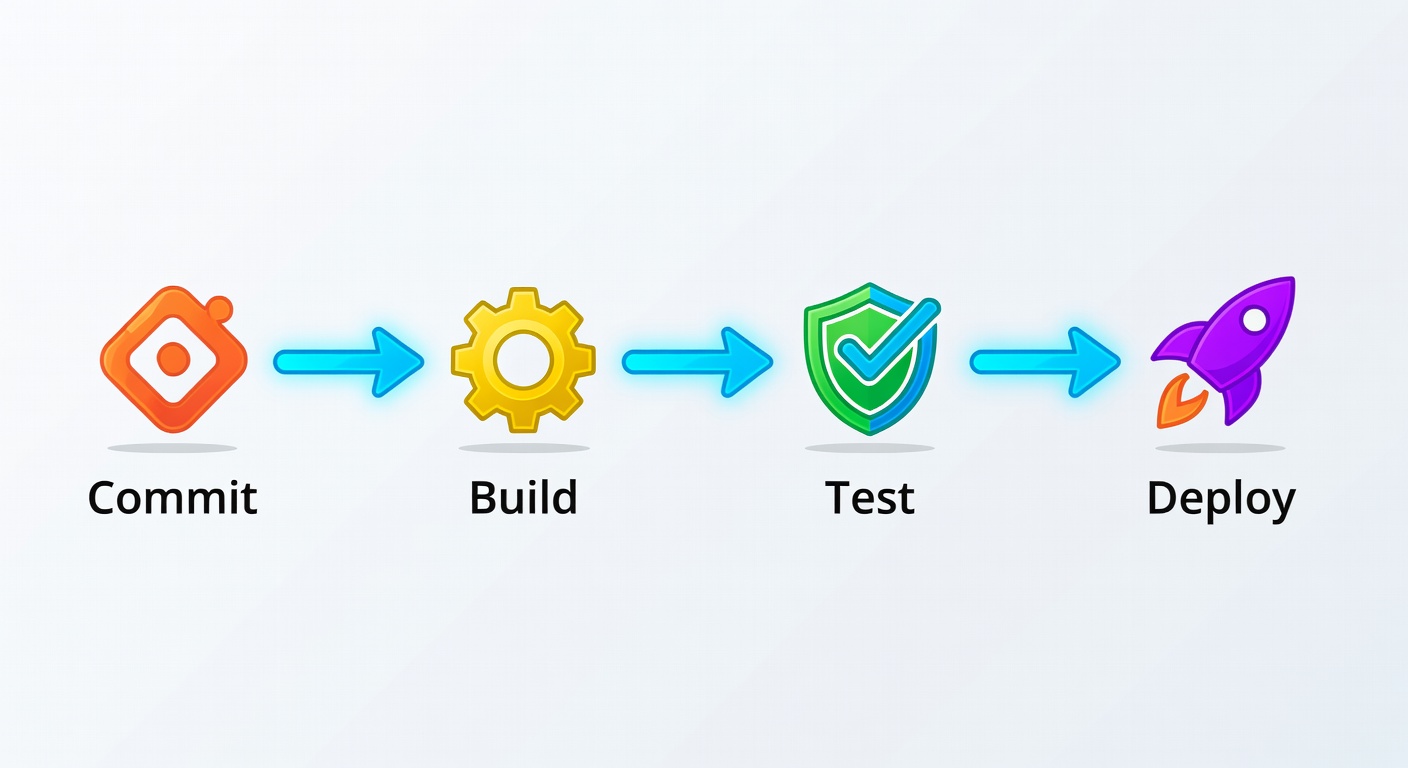
CI/CD на основе GitLab. Hard skill. (Gitlab ci cd. Пайплайны gitlab ci. Gitlab ci yaml. Gitlab ci stages. Tutorial. Practice. Standard.)
Основы администрирования Linux и CI/CD
В этом модуле рассматриваются ключевые аспекты администрирования Linux, включая управление системой, безопасность, автоматизацию задач с помощью shell-скриптов и настройку сетевых сервисов. Также изучаются основы CI/CD на основе GitLab.
Введение в администрирование Linux и CI/CD. Администрирование Linux — это процесс управления операционной системой, который включает установку, настройку, поддержку и обеспечение безопасности серверов и рабочих станций. CI/CD (Continuous Integration/Continuous Delivery) — это набор практик, направленных на автоматизацию разработки, тестирования и развертывания ПО с помощью GitLab.
CI/CD (Непрерывная интеграция и непрерывная доставка). Это набор практик и инструментов, направленных на автоматизацию процессов разработки, тестирования и развертывания программного обеспечения. GitLab CI — это встроенная система CI/CD, которая позволяет автоматизировать эти процессы, используя файл .gitlab-ci.yml в корне репозитория.
Docker Compose позволяет определять многоконтейнерные приложения в файле docker-compose.yml. Команда docker-compose up запускает все сервисы одновременно, включая веб-сервер, базу данных и кеш. Файл описывает образы контейнеров, порты, переменные окружения и зависимости между сервисами. Это обеспечивает воспроизводимую среду разработки без ручной настройки каждого компонента.
Kubernetes (K8s) — это ведущая платформа для оркестрации контейнеров. Она автоматизирует развертывание, масштабирование и управление контейнеризированными приложениями. Основные концепции K8s: Pod (группа контейнеров), Deployment (управление состоянием приложения), Service (сетевой доступ к подам) и Ingress (управление внешним доступом).
GitOps использует Git-репозиторий как единый источник истины для декларативного описания инфраструктуры. Изменения вносятся в Git, а оператор ArgoCD или Flux синхронизирует состояние кластера с репозиторием. Такой подход исключает прямые правки в кластере и гарантирует аудит всех изменений через историю коммитов. В результате достигается согласованность и traceability конфигураций.
Безопасность в CI/CD. Важно интегрировать инструменты безопасности на ранних этапах разработки (принцип Shift Left). Ключевые практики: Secrets Scan (поиск секретов в коде), SAST (статический анализ безопасности кода), использование GitLab CI для автоматического сканирования образов и проверки конфигураций.
GitLab CI поддерживает шаблонизацию для соблюдения принципа DRY. YAML anchors позволяют повторно использовать блоки внутри одного файла, а includes импортируют внешние конфигурации. Extends обеспечивает наследование настроек, а components создают версионируемые переиспользуемые пайплайны. Эти инструменты снижают дублирование и упрощают поддержку сложных CI/CD-конфигураций.
Архитектура GitLab. GitLab — это сложное приложение, состоящее из множества компонентов. Основные из них: NGINX (маршрутизация и SSL), Puma (обработка веб-запросов и API), Sidekiq (фоновое выполнение задач), PostgreSQL (база данных), Redis (кеширование и очереди) и Gitaly (обработка Git-операций).
Ansible — это open-source инструмент для автоматизации IT-процессов (управление конфигурациями, развертывание приложений, оркестрация). Он использует декларативный подход на YAML и работает через SSH без необходимости установки агентов на целевые сервера. Ключевые понятия: Playbook (сценарий), Role (модульный блок задач) и Inventory (список хостов).
Управление секретами в CI/CD. Хранение секретов (паролей, ключей, токенов) в коде или переменных окружения — это плохая практика. Для безопасного хранения и доступа к секретам используются специализированные инструменты, такие как HashiCorp Vault. GitLab CI может интегрироваться с Vault для динамического получения секретов во время выполнения джоб.
Практика создания CI/CD пайплайна. Типичный пайплайн состоит из стадий (stages), которые выполняются последовательно: 'build' (сборка), 'test' (тестирование), 'deploy' (развертывание). Каждая стадия может содержать несколько джоб, которые, если не указано иное, выполняются параллельно.
Анализ безопасности кода в пайплайне (SAST/DAST). Для повышения безопасности в GitLab CI можно интегрировать анализаторы. SAST (Static Application Security Testing) анализирует исходный код на предмет уязвимостей, таких как SQL-инъекции или незащищенное хранение секретов. DAST (Dynamic Application Security Testing) тестирует запущенное приложение, имитируя атаки извне.
Инструменты для работы с инфраструктурой как код (IaC) тесно связаны с администрированием Linux. Terraform и OpenTofu используются для создания и управления облачной инфраструктурой, в то время как Ansible фокусируется на конфигурации уже созданных серверов. В методологии GitOps все эти определения хранятся в Git.
Методологии разработки влияют на настройку CI/CD. Git Flow требует веток main, develop, feature/*, release/* и hotfix/*, что отражается в правилах rules файла .gitlab-ci.yml. Agile и Scrum предполагают частые интеграции, поэтому пайплайны запускаются на каждое изменение в feature-ветках. Waterfall чаще использует линейные этапы с ручными approvals между ними.
Canary Deployment направляет небольшую часть трафика на новую версию приложения для проверки стабильности. В Kubernetes это реализуется через Ingress Controller NGINX или Istio с настройкой весов трафика между deployment'ами. Постепенное увеличение доли трафика позволяет быстро откатить изменения при обнаружении проблем. Такой подход минимизирует риск для всех пользователей.
Управление конфигурациями приложения является важной частью администрирования Linux и CD. Twelve-Factor App рекомендует хранить конфигурацию в переменных окружения, а не в коде. Kubernetes ConfigMap и Secret — это механизмы для централизованного и безопасного предоставления конфигураций и секретов контейнерам.
Принципы DRY в GitLab CI помогают бороться с дублированием. Использование extends позволяет одной джобе наследовать ключи (например, image, script, rules) от другой. YAML anchors (&) и references предоставляют другие механизмы для повторного использования блоков конфигурации, делая файлы .gitlab-ci.yml чище и проще в поддержке.
GitLab CI совместно с Terraform или Ansible автоматизирует управление облачной инфраструктурой. Пайплайны применяют изменения к виртуальным сетям, базам данных и кластерам через GitOps-подход. Это обеспечивает версионирование инфраструктурного кода и аудит всех правок. В результате развертывание ресурсов становится воспроизводимым и контролируемым.
Основы администрирования Linux и CI/CD В этом модуле рассматриваются ключевые аспекты администрирования Linux, включая управление системой, безопасность, автоматизацию задач с помощью shell-скриптов и настройку сетевых сервисов. Также изучаются основы CI/CD на основе GitLab. — продолжение 2
Основы администрирования Linux и CI/CD В этом модуле рассматриваются ключевые аспекты администрирования Linux, включая управление системой, безопасность, автоматизацию задач с помощью shell-скриптов и настройку сетевых сервисов. Также изучаются основы CI/CD на основе GitLab. — продолжение 3
Что такое контейнеризация и какое место в ней занимает Docker?
Контейнеризация — это метод виртуализации на уровне операционной системы, позволяющий запускать изолированные приложения (контейнеры). Docker — это платформа для автоматизации развертывания, масштабирования и управления контейнерами. Он упаковывает приложения и их зависимости в контейнеры, обеспечивая переносимость и изоляцию.
Docker использует механизмы ядра Linux, такие как namespaces и cgroups, для изоляции и ограничения ресурсов контейнера. Это обеспечивает легковесную и быструю альтернативу виртуальным машинам, так как контейнеры разделяют ядро хост-системы.
Контейнеризация — это полная эмуляция физического оборудования, как в гипервизорах, а Docker — это просто менеджер пакетов для Linux.
Каковы основные преимущества использования Docker в процессе непрерывной доставки (CD)?
Основные преимущества: изолированность окружения (исключает конфликты зависимостей), переносимость (приложение работает одинаково на любом окружении — от ноутбука разработчика до продакшен-сервера) и автоматизация (легко интегрируется в CI/CD пайплайны для сборки, тестирования и развертывания).
Благодаря этим свойствам, использование Docker в CD значительно ускоряет и упрощает процесс доставки приложений, снижая риски, связанные с различиями в окружении. Образ Docker становится единым артефактом, проходящим через все этапы пайплайна.
Docker полностью заменяет необходимость в системах контроля версий и делает мониторинг приложений ненужным.
Какова основная задача GitLab Runner?
Основная задача GitLab Runner — это выполнение заданий (jobs), описанных в файле .gitlab-ci.yml. Runner запрашивает задания у GitLab-сервера, выполняет их в указанном окружении (executor) и возвращает результат обратно в GitLab.
Runner — это агент, который можно установить на различных машинах (локально, на сервере, в облаке). Он является исполнителем ваших пайплайнов. Популярные типы executor'ов: shell (выполняет команды в оболочке), docker (запускает каждое задание в новом Docker-контейнере) и kubernetes (создает поды в кластере K8s).
GitLab Runner — это альтернатива GitLab-серверу, которая используется для хостинга репозиториев и веб-интерфейса.
В чем ключевое различие между артефактами (artifacts) и кешем (cache) в GitLab CI/CD?
Кэш (cache) используется для ускорения сборок между запусками пайплайнов, сохраняя временные данные (например, зависимости в node_modules/). Артефакты (artifacts) используются для передачи конечных результатов сборки (например, бинарных файлов, отчетов о тестах) между джобами внутри одного пайплайна или для последующего скачивания.
Ключевое различие: кеш — для скорости, артефакты — для сохранения результатов. Кеш может быть удален в любой момент и не гарантирует сохранность, в то время как артефакты хранятся гарантированно в течение заданного срока (expire_in) и доступны в веб-интерфейсе.
Артефакты используются для ускорения сборки между разными пайплайнами, а кеш — для передачи данных между джобами в одном пайплайне.