AI tomonidan yaratilganOdamlar tomonidan yaxshilangan
Riqli · tirik hujjatlar · doimiy ravishda yangilanadi
AI bilimlari inson amaliyotiga mos keladigan joyda.
Do'stlar bilan baham ko'ring
CI/CD на основе GitLab. Hard skill. (Gitlab ci cd. Пайплайны gitlab ci. Gitlab ci yaml. Gitlab ci stages. Tutorial. Practice. Standard.)
Основы администрирования Linux и CI/CD
В этом модуле рассматриваются ключевые аспекты администрирования Linux, включая управление системой, безопасность, автоматизацию задач с помощью shell-скриптов и настройку сетевых сервисов. Также изучаются основы CI/CD на основе GitLab.
Введение в администрирование Linux и CI/CD. Администрирование Linux — это процесс управления операционной системой, который включает установку, настройку, поддержку и обеспечение безопасности серверов и рабочих станций. CI/CD (Continuous Integration/Continuous Delivery) — это набор практик, направленных на автоматизацию разработки, тестирования и развертывания ПО с помощью GitLab.
CI/CD (Непрерывная интеграция и непрерывная доставка). Это набор практик и инструментов, направленных на автоматизацию процессов разработки, тестирования и развертывания программного обеспечения. GitLab CI — это встроенная система CI/CD, которая позволяет автоматизировать эти процессы, используя файл .gitlab-ci.yml в корне репозитория.
Docker Compose — это инструмент для определения и запуска многоконтейнерных приложений. С помощью файла docker-compose.yml вы можете одной командой (docker-compose up) поднять целую инфраструктуру, состоящую из нескольких сервисов (например, веб-сервер, база данных, кеш).
Kubernetes (K8s) — это ведущая платформа для оркестрации контейнеров. Она автоматизирует развертывание, масштабирование и управление контейнеризированными приложениями. Основные концепции K8s: Pod (группа контейнеров), Deployment (управление состоянием приложения), Service (сетевой доступ к подам) и Ingress (управление внешним доступом).
GitOps — это методология непрерывной доставки, где Git-репозиторий является единым источником истины (Single Source of Truth) для декларативного описания инфраструктуры и приложений. Вместо того чтобы напрямую применять изменения в кластере, изменения вносятся в Git, а специальный оператор (например, ArgoCD или Flux) синхронизирует состояние кластера с репозиторием.
Безопасность в CI/CD. Важно интегрировать инструменты безопасности на ранних этапах разработки (принцип Shift Left). Ключевые практики: Secrets Scan (поиск секретов в коде), SAST (статический анализ безопасности кода), использование GitLab CI для автоматического сканирования образов и проверки конфигураций.
Шаблонизация в GitLab CI. Для соблюдения принципа DRY (Don't Repeat Yourself) и управления сложностью, GitLab CI предлагает несколько инструментов: YAML anchors (якоря) для повторного использования блоков внутри одного файла, includes для импорта внешних файлов, extends для наследования конфигурации и components для создания переиспользуемых, версионируемых пайплайнов.
Архитектура GitLab. GitLab — это сложное приложение, состоящее из множества компонентов. Основные из них: NGINX (маршрутизация и SSL), Puma (обработка веб-запросов и API), Sidekiq (фоновое выполнение задач), PostgreSQL (база данных), Redis (кеширование и очереди) и Gitaly (обработка Git-операций).
Ansible — это open-source инструмент для автоматизации IT-процессов (управление конфигурациями, развертывание приложений, оркестрация). Он использует декларативный подход на YAML и работает через SSH без необходимости установки агентов на целевые сервера. Ключевые понятия: Playbook (сценарий), Role (модульный блок задач) и Inventory (список хостов).
Управление секретами в CI/CD. Хранение секретов (паролей, ключей, токенов) в коде или переменных окружения — это плохая практика. Для безопасного хранения и доступа к секретам используются специализированные инструменты, такие как HashiCorp Vault. GitLab CI может интегрироваться с Vault для динамического получения секретов во время выполнения джоб.
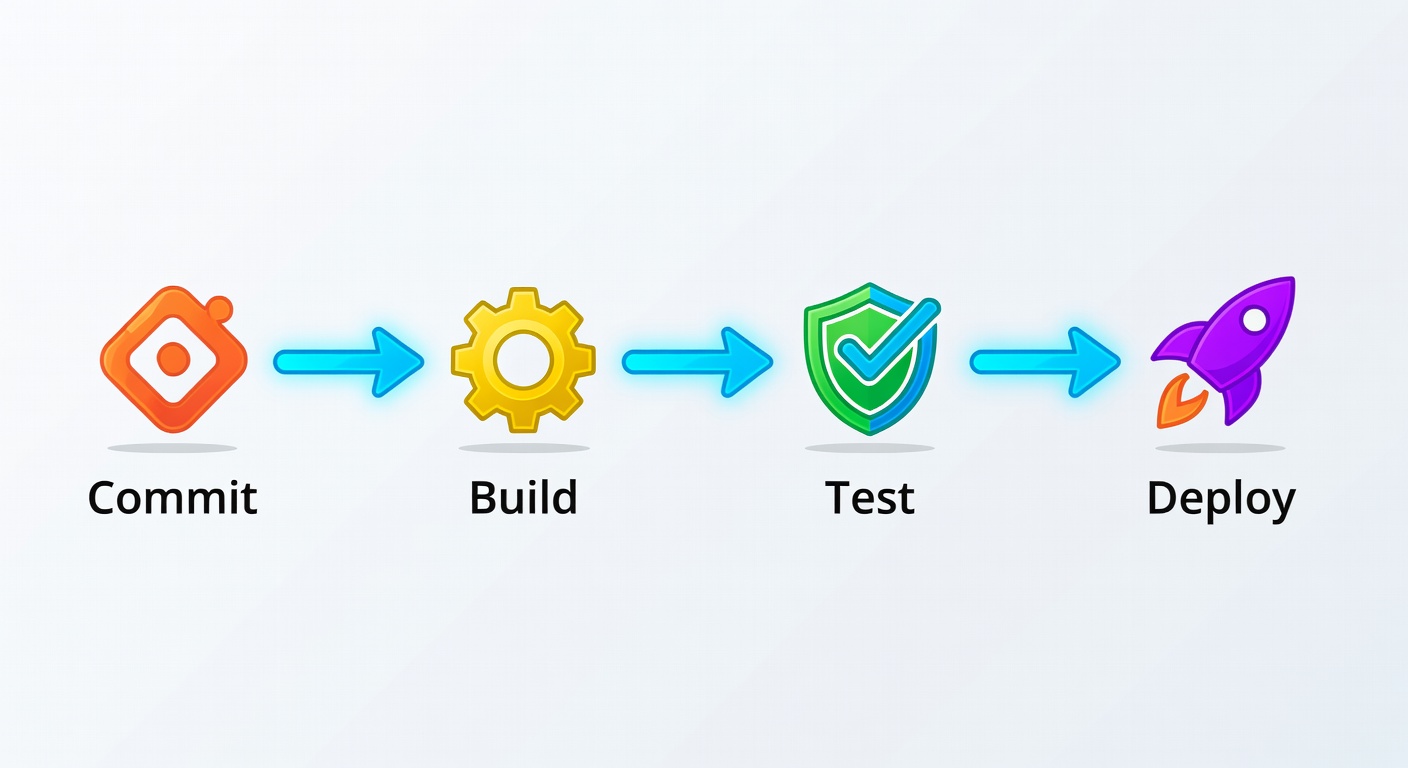
Практика создания CI/CD пайплайна. Типичный пайплайн состоит из стадий (stages), которые выполняются последовательно: 'build' (сборка), 'test' (тестирование), 'deploy' (развертывание). Каждая стадия может содержать несколько джоб, которые, если не указано иное, выполняются параллельно.
Анализ безопасности кода в пайплайне (SAST/DAST). Для повышения безопасности в GitLab CI можно интегрировать анализаторы. SAST (Static Application Security Testing) анализирует исходный код на предмет уязвимостей, таких как SQL-инъекции или незащищенное хранение секретов. DAST (Dynamic Application Security Testing) тестирует запущенное приложение, имитируя атаки извне.
Инструменты для работы с инфраструктурой как код (IaC) тесно связаны с администрированием Linux. Terraform и OpenTofu используются для создания и управления облачной инфраструктурой, в то время как Ansible фокусируется на конфигурации уже созданных серверов. В методологии GitOps все эти определения хранятся в Git.
Методологии разработки ПО, такие как Waterfall, Agile (включая Scrum) и Git Flow, влияют на то, как строятся CI/CD процессы. Например, Git Flow диктует использование веток main, develop, feature/*, release/* и hotfix/*, что требует соответствующей настройки rules в .gitlab-ci.yml.
Подходы к развертыванию: Canary Deployment — новая версия приложения сначала получает лишь небольшую часть трафика, позволяя проверить ее стабильность на реальных пользователях. В Kubernetes это можно реализовать с помощью Ingress Controller (например, NGINX или Istio) и управления весами трафика между разными сервисами или deployment'ами.
Управление конфигурациями приложения является важной частью администрирования Linux и CD. Twelve-Factor App рекомендует хранить конфигурацию в переменных окружения, а не в коде. Kubernetes ConfigMap и Secret — это механизмы для централизованного и безопасного предоставления конфигураций и секретов контейнерам.
Принципы DRY в GitLab CI помогают бороться с дублированием. Использование extends позволяет одной джобе наследовать ключи (например, image, script, rules) от другой. YAML anchors (&) и references предоставляют другие механизмы для повторного использования блоков конфигурации, делая файлы .gitlab-ci.yml чище и проще в поддержке.
Администрирование Linux в облачных средах часто требует автоматизации развертывания ресурсов. GitLab CI в сочетании с Terraform или Ansible позволяет применять GitOps подход не только для приложений, но и для всей инфраструктуры — виртуальных сетей, баз данных, кластеров.
Что такое контейнеризация и какое место в ней занимает Docker?
Контейнеризация — это метод виртуализации на уровне операционной системы, позволяющий запускать изолированные приложения (контейнеры). Docker — это платформа для автоматизации развертывания, масштабирования и управления контейнерами. Он упаковывает приложения и их зависимости в контейнеры, обеспечивая переносимость и изоляцию.
Docker использует механизмы ядра Linux, такие как namespaces и cgroups, для изоляции и ограничения ресурсов контейнера. Это обеспечивает легковесную и быструю альтернативу виртуальным машинам, так как контейнеры разделяют ядро хост-системы.
Контейнеризация — это полная эмуляция физического оборудования, как в гипервизорах, а Docker — это просто менеджер пакетов для Linux.
Каковы основные преимущества использования Docker в процессе непрерывной доставки (CD)?
Основные преимущества: изолированность окружения (исключает конфликты зависимостей), переносимость (приложение работает одинаково на любом окружении — от ноутбука разработчика до продакшен-сервера) и автоматизация (легко интегрируется в CI/CD пайплайны для сборки, тестирования и развертывания).
Благодаря этим свойствам, использование Docker в CD значительно ускоряет и упрощает процесс доставки приложений, снижая риски, связанные с различиями в окружении. Образ Docker становится единым артефактом, проходящим через все этапы пайплайна.
Docker полностью заменяет необходимость в системах контроля версий и делает мониторинг приложений ненужным.
Какова основная задача GitLab Runner?
Основная задача GitLab Runner — это выполнение заданий (jobs), описанных в файле .gitlab-ci.yml. Runner запрашивает задания у GitLab-сервера, выполняет их в указанном окружении (executor) и возвращает результат обратно в GitLab.
Runner — это агент, который можно установить на различных машинах (локально, на сервере, в облаке). Он является исполнителем ваших пайплайнов. Популярные типы executor'ов: shell (выполняет команды в оболочке), docker (запускает каждое задание в новом Docker-контейнере) и kubernetes (создает поды в кластере K8s).
GitLab Runner — это альтернатива GitLab-серверу, которая используется для хостинга репозиториев и веб-интерфейса.
В чем ключевое различие между артефактами (artifacts) и кешем (cache) в GitLab CI/CD?
Кэш (cache) используется для ускорения сборок между запусками пайплайнов, сохраняя временные данные (например, зависимости в node_modules/). Артефакты (artifacts) используются для передачи конечных результатов сборки (например, бинарных файлов, отчетов о тестах) между джобами внутри одного пайплайна или для последующего скачивания.
Ключевое различие: кеш — для скорости, артефакты — для сохранения результатов. Кеш может быть удален в любой момент и не гарантирует сохранность, в то время как артефакты хранятся гарантированно в течение заданного срока (expire_in) и доступны в веб-интерфейсе.
Артефакты используются для ускорения сборки между разными пайплайнами, а кеш — для передачи данных между джобами в одном пайплайне.
Что означает стратегия развертывания Blue-Green Deployment в контексте Kubernetes?
Blue-Green Deployment — это стратегия, при которой одновременно работают два идентичных окружения: текущее ('Blue') и новое ('Green'). После того как новая версия ('Green') развернута и протестирована, трафик просто переключается на нее (например, с помощью обновления сервиса Kubernetes). Старое окружение ('Blue') остается на случай быстрого отката.
Ключевое преимущество этой стратегии — развертывание без простоев (zero-downtime deployment). Переключение трафика происходит мгновенно, и весь процесс легко автоматизируется в рамках CI/CD пайплайна.
Blue-Green Deployment — это метод, при котором сначала останавливаются все старые контейнеры, а затем запускаются новые, что приводит к простою приложения.
Что такое Kaniko и для решения каких проблем он был создан?
Kaniko — это инструмент от Google для сборки Docker-образов в средах, где использование Docker-демона невозможно или нежелательно, например, в Kubernetes или GitLab CI с повышенными требованиями к безопасности. Он собирает образ без привилегированного доступа к демону Docker.
В отличие от стандартной команды docker build, которой нужен доступ к Docker-демону (и часто требуются привилегии root), Kaniko запускается в обычном контейнере и выполняет сборку по слоям, извлекая базовые образы из реестра. Это делает его идеальным выбором для безопасных и изолированных CI/CD пайплайнов.
Kaniko — это улучшенная версия Docker Engine, которая работает быстрее и требует меньше ресурсов.
Какую стратегию обновления приложений в Kubernetes принято использовать по умолчанию в манифесте Deployment?
Стратегия Rolling Update используется по умолчанию. Она обеспечивает обновление приложения без простоя (zero-downtime), постепенно заменяя старые поды новыми. При применении обновленного манифеста (kubectl apply -f deployment.yaml) Kubernetes будет создавать новые реплики и удалять старые, поддерживая приложение доступным в процессе всего обновления.
Rolling Update позволяет контролировать скорость обновления через параметры maxSurge и maxUnavailable. Если новая версия окажется неработоспособной (например, probe checks fail), обновление автоматически остановится.
Стратегия по умолчанию — 'Recreate', которая сначала удаляет все старые поды, а затем создает новые, что приводит к временной недоступности приложения.
Какова цель использования директивы needs в .gitlab-ci.yml?
Директива needs используется для оптимизации пайплайна путем создания графа зависимостей между джобами, игнорируя стандартное разделение на стадии (stages). Это позволяет запускать джобу сразу после завершения указанных джоб, а не после завершения всей стадии, что значительно ускоряет выполнение пайплайна.